Vandaag is beveiliging geen doel op zich meer: bedrijfscontinuïteit staat voorop. Uw bedrijf moet aanvallen kunnen weerstaan, ze binnen enkele seconden detecteren en herstellen zonder uw activiteiten in gevaar te brengen. Of het nu gaat om wettelijke verplichtingen of om security by design: weerbaarheid begint bij strategie, niet bij tools.
Approach Cyber biedt concrete oplossingen die zich in de praktijk hebben bewezen.
RISICOBEOORDELING
Weet u niet waar te beginnen?
Een risicobeoordeling geeft aan wat u als eerste moet beveiligen en hoeveel u moet investeren, voordat u tools aanschaft. Ons team stelt die roadmap samen met u op.
Als u software ontwikkelt of integreert, is ‘security by design’ tegenwoordig een wettelijke vereiste, en niet langer alleen maar een aanbevolen werkwijze. Wij bouwen dit vanaf het begin in uw architectuur in.
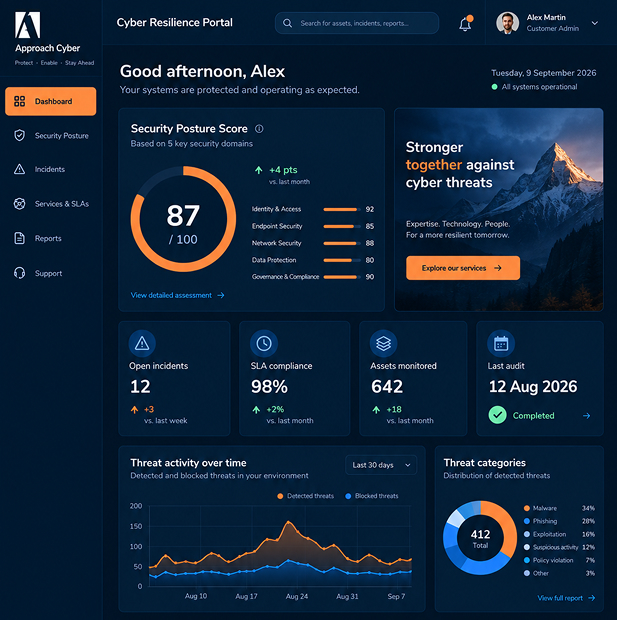
Het Cyber Resilience Portal biedt een gecentraliseerd overzicht van uw beveiligingsstatus, operationele weerbaarheid en interacties met Approach Cyber.
We beoordelen uw risico’s om te bepalen wat u eerst moet beveiligen, en zetten de verplichtingen uit NIS2, de GDPR, ISO en de Verordening cyberweerbaarheid (CRA) om in een duidelijke roadmap. Met CISO as a Service staan we u daarna dagelijks bij in governance.
Wij ontwerpen de blauwdruk voor uw digitale continuïteit, waarbij we uw technische en operationele lagen integreren volgens de principes die de Verordening cyberweerbaarheid (CRA) nu voorschrijft voor de producten en software die u ontwikkelt.
Waar moet ik beginnen met cyberbeveiliging voor mijn bedrijf?
Begin met een risicobeoordeling: die geeft aan wat u als eerste moet beveiligen en hoeveel u moet investeren, nog voordat u enige tool aanschaft. Onze GRC- en Security Architecture-teams stellen die roadmap samen met u op.
Is NIS2 van toepassing op mijn bedrijf?
NIS2 geldt voor veel middelgrote en grote organisaties in kritieke sectoren (essentiële of belangrijke entiteiten) en in toenemende mate ook voor hun leveranciers. Twijfelt u of u eronder valt? Een korte scopingcheck geeft snel uitsluitsel.
Is de Cyber Resilience Act (CRA) van toepassing op mijn organisatie?
De CRA geldt in grote lijnen voor fabrikanten, importeurs en distributeurs van producten met digitale elementen op de EU-markt, en niet alleen voor softwareleveranciers. Ontwikkelt of integreert u software in wat u verkoopt? Controleer dan tijdig uw verplichtingen: ons GRC-team gaat na of de verordening op u van toepassing is, en ons Security Architecture-team helpt u beveiliging vanaf het ontwerp in te bouwen.
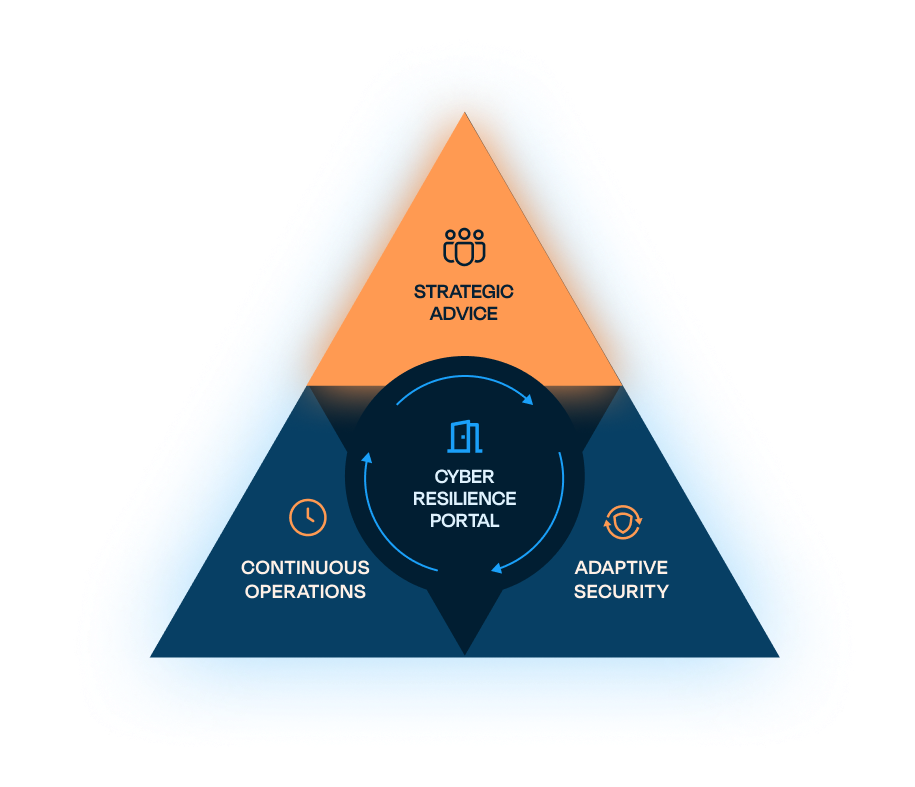
De Triangle of Cyber Resilience
Strategic Advice bepaalt uw strategie voor cyberweerbaarheid, Adaptive Security zet die om in de praktijk en Continuous Operations toetst ze dagelijks. Elke pijler sluit naadloos aan op de vorige.