À l’heure actuelle, la sécurité n’est plus un objectif en soi : c’est la continuité qui prime. Votre entreprise doit être capable de résister aux attaques, de les détecter en quelques secondes et de se rétablir sans perdre son droit d’exercer ses activités, qu’il s’agisse de respecter une obligation réglementaire ou d’intégrer la sécurité dès la conception de votre architecture. La résilience commence par une stratégie, et pas par des outils.
Prêts à transformer la réglementation en feuille de route?
Approach Cyber répond à vos préoccupations légitimes en vous proposant des solutions concrètes, qui ont fait leurs preuves sur le terrain.
ÉVALUATION DES RISQUES
Vous ne savez pas par où commencer ?
Une analyse des risques vous permet de déterminer ce qu’il faut protéger en priorité et le montant à investir avant d’acheter un outil. Notre équipe élabore cette feuille de route avec vous.
Vous ne savez pas si ces dispositions vous concernent ?
NIS2, DORA, RGPD, ISO, CRA : le champ d’application ne cesse de s’élargir. Une brève analyse du champ d’application est le moyen le plus rapide de savoir où vous en êtes.
La sécurité fait-elle partie de votre conception ?
Si vous développez ou intégrez des logiciels, la sécurité dès la conception est désormais une exigence réglementaire, et non plus seulement une bonne pratique. Nous l’intégrons dès le départ dans votre architecture.
D’une évaluation des risques qui vous indique les éléments à protéger en priorité, à la transformation des obligations liées à la directive NIS2, au RGPD, aux normes ISO et à la loi sur la cyber-résilience en une feuille de route claire et concrète, soutenue par le service « CISO as a Service » pour un accompagnement quotidien en matière de gouvernance.
Nous élaborons le plan directeur de votre continuité numérique, en intégrant vos niveaux techniques et opérationnels selon les mêmes principes réglementaires que ceux désormais exigés par la loi sur la cyber-résilience pour les produits et logiciels que vous développez.
Vous ne savez pas si la directive NIS2 s’applique à votre organisation ? Notre livre blanc sur la directive NIS2 vous présente son champ d’application et les premières étapes à suivre.
Par où commencer en matière de cybersécurité pour mon entreprise ?
Commencez par une évaluation des risques : celle-ci vous indique les éléments à protéger en priorité et le montant à investir, avant même d’acheter le moindre outil. Nos équipes GRC et Architecture de sécurité élaborent cette feuille de route avec vous.
La directive NIS2 s'applique-t-elle à mon entreprise ?
La directive NIS2 s’applique à un large éventail d’organisations de taille moyenne et grande dans des secteurs essentiels et importants, ainsi que, de plus en plus, à leurs fournisseurs. Si vous ne savez pas exactement où en est votre organisation, un bref contrôle de périmètre constitue le moyen le plus rapide de le savoir.
La loi sur la cyber-résilience (CRA) s'applique-t-elle à votre organisation ?
La CRA s’applique de manière générale à toute personne qui développe, fabrique ou commercialise des produits comportant des éléments numériques au sein de l’UE, et pas uniquement aux éditeurs de logiciels. Si vous développez ou intégrez des logiciels dans le cadre de vos activités commerciales, il est recommandé de vérifier vos obligations dès que possible : notre équipe GRC peut déterminer si vous relevez de son champ d’application, et notre équipe Architecture de sécurité peut vous aider à intégrer la sécurité dès la conception.
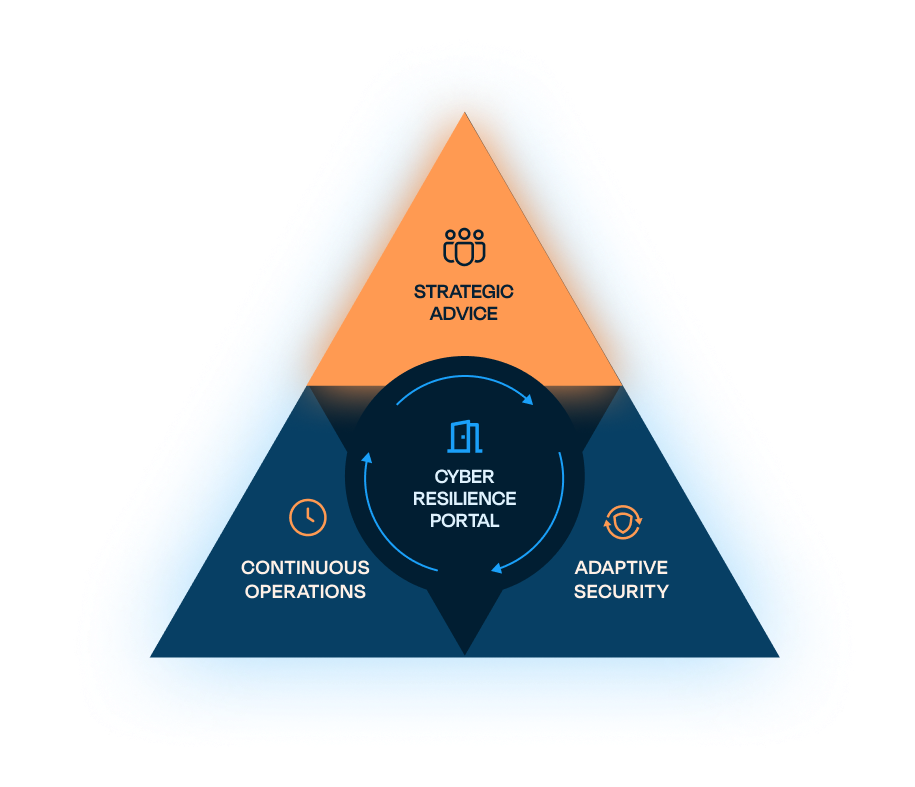
Le Triangle de la Cyber-Résilience
Strategic Advice définit votre stratégie de cyber-résilience. Adaptive Security met cette stratégie en œuvre, pendant que Continuous Operations la valident au quotidien. Chaque pilier prend le relais là où le précédent s’est arrêté.