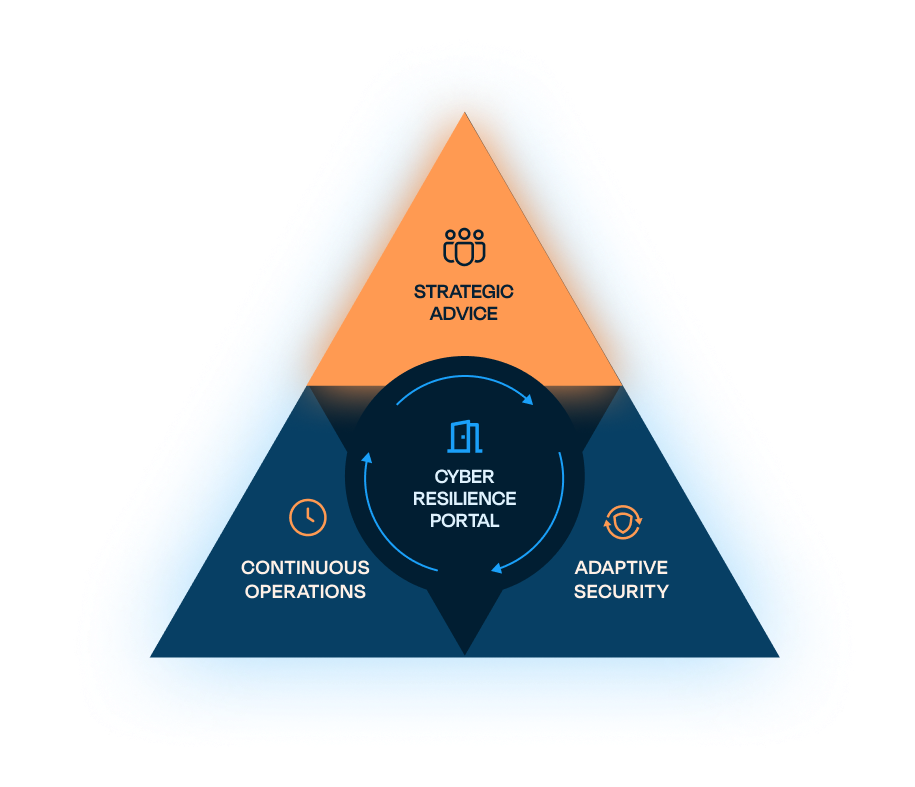
Le Triangle de la Cyber-Résilience

Un modèle qui rassemble trois domaines d’expertise complémentaires afin de vous aider à vous protéger contre les menaces numériques actuelles. Chacun fonctionne de manière indépendante, mais leur union renforce leur efficacité.

LE TRIANGLE DE LA CYBER-RÉSILIENCE

Là où la stratégie, la technologie et les opérations se rencontrent.

La stratégie, la technologie et les opérations doivent se renforcer mutuellement. Nous réunissons ces trois éléments au sein d’une approche globale et pragmatique.

LE MODÈLE DERRIÈRE CHAQUE SOLUTION

Trois domaines qui fonctionnent ensemble.

La cyber-résilience n’est pas un produit, mais un engagement continu. Elle allie l’expertise humaine, une technologie adaptative et une vigilance constante.

Strategic Advice

Strategic Advice

Définit les orientations de votre cyber-résilience en tranduisant la réglementation dans un roadmap concrète et en intégrant la sécurité dès la conception dans votre architecture.

Adaptive Security

Adaptive Security

Six domaines de sécurité clés, pour protéger vosactifs numériques. Grâce à la technologie AXS Guard, votre infrastructure existante,ou les deux.

Continuous Operations

Continuous Operations

Monitoring, combler les failles de sécurité, tester vos défenses et votre personnel, et réagir au moment crucial, 24 heures sur 24

NOS VALEURS

La prévention à elle seule ne suffit plus
Les organisations doivent faire preuve de résilience

Local

Des experts proches de votre organisation.

Complet

Stratégie, technologie et opérations.

Pragmatique

Des réponses concrètes à des risques réels.

Souverain

Contrôle et continuité dès la conception.

ENTREZ DANS LE TRIANGLE À PARTIR DE VOTRE PRIORITÉ

Quel problème devez-vous résoudre ?

Commencez par n’importe quel point. Chaque action est reliée aux autres côtés du triangle, de sorte qu’aucune dépendance critique ne soit négligée.

Vous pensez avoir été victime d'une intrusion ?

Bénéficiez d’une expertise en matière d’enquêtes judiciaires et d’intervention en cas d’incident lorsque cela compte le plus.

Faites de la conformité un roadmap vers la résilience

Répondez aux exigences des normes NIS2, ISO 27001 et du GDPR grâce à une gouvernance adaptée à votre entreprise, et non à une simple liste de contrôle.

Vous n'êtes pas sûr que vos collaborateurs soient capables de repérer un e-mail de phishing?

Faites de votre personnel votre première ligne de défense grâce à des formations ciblées et à des simulations d’attaques.

Se préparer aux incidents, y faire face et en tirer des leçons

La criminalistique, la gestion des incidents et la sécurité offensive, associées à une technologie et une gouvernance renforcées.

contrôlé depuis
un seul endroit

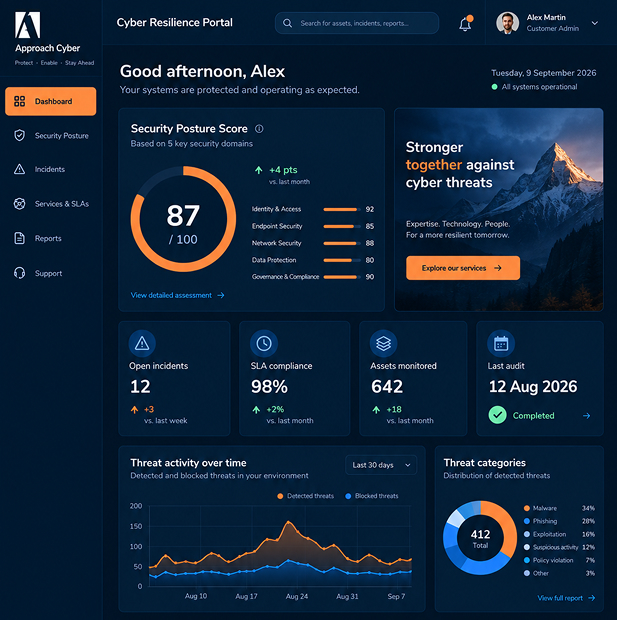
Le Portail de la Cyber-Resilience centralise votre état de sécurité, vos opérations et vos interactions avec Approach Cyber.

  • Gestion des identités et des accès
  • Sécurité des terminaux et du réseau
  • Sécurité du cloud, des applications et des données
Dashboard preview

VOTRE POINT D’ACCÈS AU TRIANGLE

Vous ne savez pas par où commencer ?

Dites-nous où la pression est la plus forte. Nous identifierons le bon point de départ, puis nous le relierons aux autres aspects dont dépend votre résilience.

DES ORGANISATIONS DE TOUTE L’EUROPE NOUS FONT CONFIANCE

Nous travaillons en collaboration avec les organisations qui nous font confiance.

Contactez-nous pour en savoir plus sur nos solutions de sécurité dans l'informatique dématérialisée.

Notre équipe d’experts est prête à vous aider à entamer votre voyage vers la cyber-sérénité.

Préférez-vous nous envoyer un courriel ?

This site is registered on wpml.org as a development site. Switch to a production site key to remove this banner.