Le phishing et l’ingénierie sociale ciblent de plus en plus votre personnel, et non votre pare-feu, et un simple clic imprudent peut entraîner une fuite de données, un paiement frauduleux ou une violation à grande échelle, telle qu’une fraude au PDG. Safeonweb, le centre national de signalement belge, a reçu près de 10 millions de signalements de messages suspects en 2025 (source), et les réglementations NIS2, DORA et RGPD exigent désormais que vous démontriez que vos collaborateurs sont correctement formés pour détecter ces menaces. La technologie à elle seule ne suffit pas à combler cette lacune.
Vos questions, nos réponses
Mes collaborateurs sont-ils réellement capables de repérer un e-mail de phishing ?
La plupart des gens n’y parviennent pas, du moins pas encore. Des simulations et des formations régulières permettent d’améliorer de manière tangible les taux de clic et de signalement au fil du temps.
Respectons-nous nos obligations en matière de sensibilisation par rapport NIS2 ou DORA ?
Ce n’est pas le fruit d’une seule session de formation. Nos programmes gérés associent des simulations régulières à une formation continue, conçues pour se compléter mutuellement.
Qu’en est-il de notre direction générale et de notre conseil d’administration ?
Ils sont souvent directement visés. Nous menons des simulations spécifiques de spear-phishing et proposons des formations spécialisées adaptées aux dirigeants, afin de garantir que vos cadres supérieurs et les membres de votre conseil d’administration soient tout aussi bien préparés que votre personnel de première ligne.
Vous vous contentez de campagnes de phishing ponctuels ou de formations en ligne génériques ?
Des campagnes conçues par des professionnels de la cybersécurité, à partir d’informations actualisées sur les menaces en Europe, et non à partir de modèles génériques.
Fournies depuis la Belgique et la Suisse, avec vos données de simulation de phishing et de formation hébergées dans l’UE.
Partenaire de KnowBe4 et de Phished.io, ainsi que partenaire de sécurité Microsoft.
Nous évaluons votre profil de risque et définissons une feuille de route de sensibilisation adaptée à votre organisation, à votre culture et à votre environnement de menaces.
Une solution de base, gérée via une plateforme et à faible effort d’administration, comprenant des simulations automatisées de phishing, des formations et des rapports, ne nécessitant qu’une intervention minimale de la part de votre équipe.
Des simulations de phising et des formations organisées à un rythme régulier, articulées autour d’une feuille de route et d’un système de rapports que vous définissez.
Toutes les fonctionnalités de « Sensibilisation contrôllée », ainsi que des options de personnalisation plus avancées : des scénarios de phishing sur mesure, des simulations de spear-phishing destinées aux cadres supérieurs et au conseil d’administration, ainsi que des rapports de gestion adaptés à vos besoins et à votre organisation.
Comment évaluez-vous l'efficacité d'une formation de sensibilisation ?
Nous suivons les progrès de votre organisation au fil du temps, en comparant les taux de clics et de rapports d’une simulation à l’autre, et nous traduisons ces résultats en rapports adaptés aux dirigeants et aux membres du conseil d’administration.
Une simulation de phishing suffit-elle pour satisfaire à mes exigences en matière de sensibilisation au titre de la directive NIS2 ou de la réglementation DORA ?
Ces formations peuvent-elles inclure la direction et le conseil d’administration ?
Oui. Nous organisons des simulations de spear-phishing ciblées à l’intention de la direction et du conseil d’administration, parallèlement à la formation du personnel de première ligne.
Où sont stockées les données issues de mes simulations de phishing et de mes formations ?
Au sein de l’UE. Notre environnement KnowBe4 est hébergé dans des centres de données situés dans l’UE (à Francfort ou à Dublin), et chaque client dispose d’un contrat stipulant que ses données sont hébergées dans la région de l’UE ; notre environnement Phished.io est géré par une société belge.
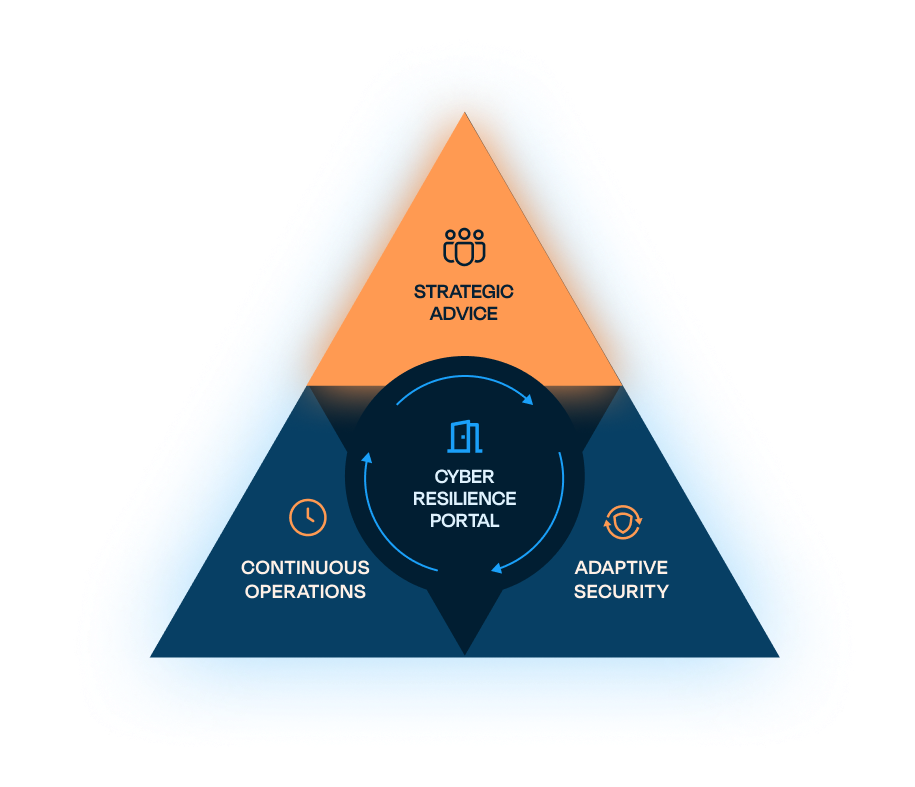
Le Triangle de la Cyber-Résilience
Le module « Phishing et Awareness » s’inscrit dans le cadre des opérations continues, afin de maintenir vos collaborateurs en état de préparation et de tester vos systèmes de défense.