Tôt ou tard, la plupart des organisations sont confrontées à un incident cyber grave, et ce qui se passe au cours de la première heure détermine souvent l’issue de la situation. Sans plan d’escalade clair ni équipe externe disponible, chaque minute de retard aggrave les pertes financières, ralentit la reprise des activités et accroît votre exposition aux risques liés au RGPD, à la directive DORA et à la directive NIS2. La surveillance se contente de vous signaler qu’un incident s’est produit ; elle n’y réagit pas activement, et c’est dans cette lacune que réside le véritable préjudice.
Vos questions, nos réponses
Victimes d’une attaque par ransomware. Qui dois-je appeler maintenant ?
Les clients bénéficiant d’un contrat de maintenance peuvent joindre un interlocuteur en direct via notre service d’assistance disponible 24/7 dans un délai de 30 minutes, et nous ouvrons un dossier de gestion d’incident dans l’heure qui suit.
Dois-je payer la rançon ou négocier avec les pirates ?
Conformément aux recommandations de FIRST.org, nous ne négocions pas nous-mêmes avec les pirates. Nous vous aidons à évaluer les options qui s’offrent à vous et, si nécessaire, nous faisons appel à un partenaire spécialisé de confiance capable de mener les négociations dans le respect du cadre juridique, y compris en matière de vérification des sanctions.
Nous disposons d’un système de surveillance, cela ne suffit-il pas ?
La surveillance vous alerte en cas d’incident ; elle ne le résout pas et n’en mène pas l’enquête. Nos experts s’occupent des deux. En vertu de la directive NIS2, vous devez envoyer une alerte précoce dans les 24 heures, et nous vous aidons à rédiger ce rapport initial, ainsi que vos notifications au titre du RGPD et de la directive DORA.
Vous disposez d’une assurance cyber et d’un service de surveillance. Mais que se passe-t-il lorsqu’un incident survient ?
L’un des 10 seuls CSIRT accrédités par FIRST en Belgique : soumis à un audit par les pairs et bénéficiant d’un partage mondial de renseignements sur les menaces.
Pour les clients sous contrat de maintenance : une assistance téléphonique disponible 24/7 avec des accords de niveau de service (SLA) documentés, comprenant une intervention humaine dans les 30 minutes, une réunion de gestion des incidents dans l’heure et une intervention sur site en Belgique dans les 4 heures.
Une expertise en matière d’enquêtes techniques et de gestion des violations du RGPD, de DORA et de la directive NIS2, assurée par une seule et même équipe, et non par deux prestataires distincts.
Vous disposez déjà d’un SOC interne ? Nous intervenons en tant que centre d’escalade de niveau 3 et en tant que ressource d’appoint en matière d’analyse forensic, afin que vous n’ayez pas à vous en charger vous-même.
Des évaluations de l’état de préparation, des guides d’intervention et des interlocuteurs clairement désignés en cas d’escalade, le tout soutenu par des bilans mensuels avec un responsable de mise en œuvre dédié, afin que vous soyez parfaitement préparé en cas d’incident.
Contrat de services d’intervention en cas d’incident 24/7
Intervention humaine dans les 30 minutes. Réunion de gestion des incidents dans l’heure qui suit. Intervention sur site en Belgique dans les 4 heures en cas de besoin, le tout assorti de contrats de niveau de service (SLA) clairs.
Vous n’avez pas conclu d’accord d’intervention en cas d’incident ? Nous pouvons tout de même intervenir en cas d’incident en cours selon une formule « temps et matériel », avec un nombre d’heures convenu et suivi tout au long de l’enquête.
Enquêtes informatiques approfondies, analyse des logiciels malveillants et reconstitution de la chronologie des attaques, y compris l’accompagnement dans le cadre de procédures judiciaires, d’assurance ou de contentieux.
Évaluation de la nature de la violation, analyse des risques et accompagnement dans la préparation de votre notification à l’autorité de protection des données, en coordination avec votre délégué à la protection des données (DPO) et vos conseillers juridiques.
Que se passe-t-il lorsque j'appelle la ligne d'assistance ?
Avec un contrat de gestion des incidents, un interlocuteur vous répond dans les 30 minutes et nous organisons une réunion de gestion des incidents à distance dans un délai d’environ une heure. À partir de là, nous travaillons en parallèle sur le confinement, l’enquête et vos obligations de notification réglementaire. Si la situation l’exige, une intervention sur site en Belgique est assurée dans les 4 heures.
Dois-je avoir conclu un contrat de services avant que vous puissiez m'aider ?
Non. Nous pouvons intervenir ponctuellement sur un incident en cours sans contrat de prestation. Un contrat de prestation vous garantit un accord de niveau de service (SLA) formalisé, des guides d’intervention et une liste de contacts convenue avant la survenue d’une crise, plutôt que pendant celle-ci, lorsque chaque seconde compte.
Vous chargez-vous de la notification de violation du RGPD à notre place ?
Nous vous accompagnons tout au long du processus : identification de la violation, évaluation du risque et préparation des éléments nécessaires pour informer l’autorité de protection des données dans les délais légaux. La décision finale concernant la notification et la responsabilité vous incombent. Vous ne savez pas où en est votre organisation au regard du RGPD ou de la directive NIS2 ? Consultez notre page GRC.
Que se passe-t-il si nous ne disposons pas encore d’un système de journalisation ou de surveillance ?
Nous pouvons tout de même vous aider, mais la profondeur de l’analyse forensic dépend entièrement de la visibilité : sans les journaux de base des terminaux et du réseau, nous pouvons généralement confirmer qu’un incident actif s’est produit, mais la possibilité d’en retracer la cause première et l’étendue des répercussions s’en trouve considérablement limitée. Toutefois, notre SOC ou une évaluation de l’état de préparation peut vous aider à combler cette lacune.
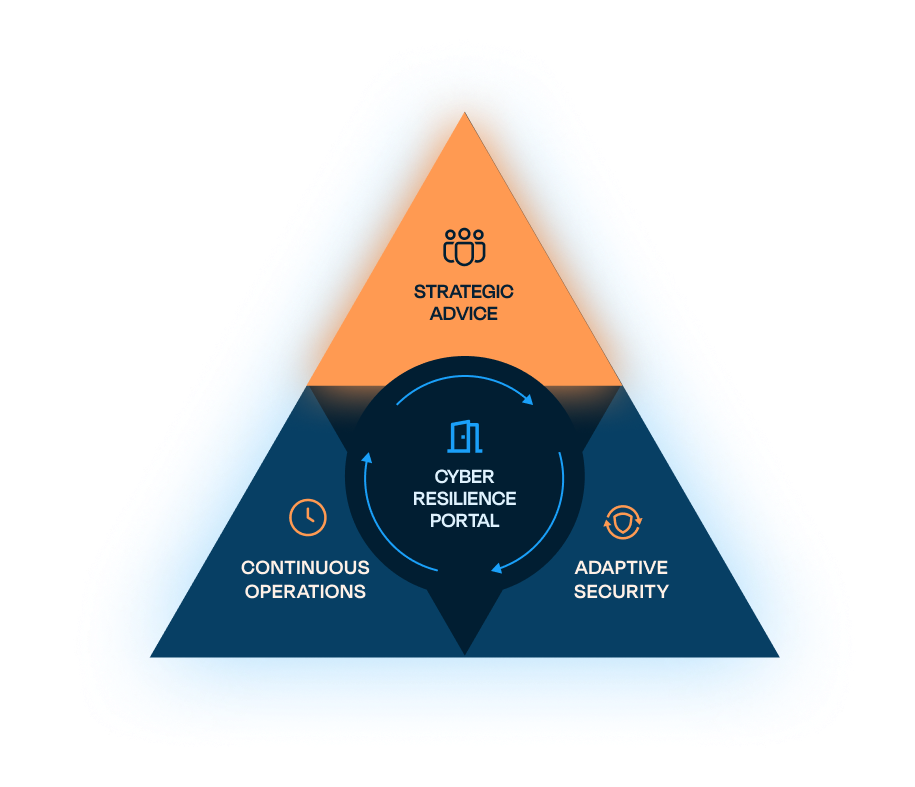
Le Triangle de la Cyber-Résilience
La criminalistique numérique et la réponse aux incidents (DFIR) font partie des « Opérations continues », pilier d’Approach Cyber dédié à la vigilance et à la validation permanentes, aux côtés de notre SOC, de nos équipes chargées de la lutte contre le phishing et d’Awareness, de la gestion des vulnérabilités et des expositions, des services de pare-feu gérés et de la sécurité offensive. Le pôle « Opérations continues » valide, en temps réel, ce que le pôle « Conseil stratégique » a conçu et ce que le pôle « Sécurité adaptative » a mis en œuvre.