Vos outils de sécurité génèrent davantage d’alertes qu’aucune équipe interne ne peut raisonnablement traiter, et dès qu’une intrusion se produit, celle-ci peut rapidement passer d’un accès initial à une compromission totale en quelques minutes. Mettre en place un centre d’opérations de sécurité interne fonctionnant 24 heures sur 24 et 7 jours sur 7 est hors de portée pour la plupart des entreprises ; pourtant, les réglementations NIS2, DORA et RGPD exigent de plus en plus que vous démontriez qu’une surveillance est bien assurée. Sans surveillance continue, les alertes critiques se perdront dans le bruit de fond.
Vos questions, nos réponses
La surveillance 24/7, n’est réservée qu’aux grandes entreprises.
Ce n’est plus le cas. Un SOC géré offre aux entreprises de taille moyenne une surveillance assurée par des experts 24/7, à un coût par terminal et prévisible. Aucun recrutement n’est nécessaire.
Comment être sûr qu’une véritable menace ne se perdra pas au milieu de tout ce bruit ?
La corrélation automatisée filtre d’abord le bruit ; un analyste valide chaque alerte réelle avant qu’elle ne vous parvienne, et les faux positifs récurrents peuvent être entièrement supprimés à votre demande.
L’externalisation implique-t-elle une perte de contrôle sur notre conformité aux normes NIS2 ou DORA ?
Non, c’est vous qui restez responsable. Notre SOC fonctionne selon un cadre de gouvernance documenté, avec des rapports réguliers destinés à étayer vos preuves de conformité aux normes NIS2, DORA et ISO 27001.
Vous utilisez un SIEM, mais vous êtes submergé par les alertes provenant d’outils disparates ?
Une plateforme SOC et un SIEM développés en Belgique et hébergés dans l’Union européenne, conçus dans le respect de la souveraineté des données.
En fonction de votre environnement, nous effectuons vos détections soit sur notre SIEM développé en interne, soit sur Microsoft Sentinel. Dans les deux cas, notre SOC se charge de la détection et de la réponse.
Recherche de menaces assurée 24/7 par des experts, avec le soutien d’outils basés sur l’IA, sans pour autant être remplacée par ceux-ci.
Partenaire de confiance du Centre pour la Cybersécurité en Belgique (CCB), entretenant des liens actifs avec la KU Leuven, la VUB et l’UCL.
Avoir une vue sur l’ensemble de votre surface d’attaque. Nous assurons une surveillance continue et corrélée des terminaux, du réseau, des identités, du cloud et du DNS afin de neutraliser sur-le-champ les menaces inter-systèmes.
Recherche et confinement des menaces menées par des experts
Les analystes de niveau 1 à 3 et les chasseurs de menaces valident chaque alerte réelle et maîtrisent les menaces confirmées, en combinant la maîtrise automatisée et le jugement humain plutôt que de se fier à l’un ou à l’autre seul.
Des rapports réguliers destinés à la fois à votre équipe informatique et à votre conseil d’administration, conçus pour étayer vos preuves de conformité aux normes NIS2, Cyfun, DORA, ISO 27001 et RGPD.
Il surveille en permanence vos terminaux, votre réseau, vos identités, votre environnement cloud et votre trafic DNS, établit des corrélations entre ces données télémétriques pour générer des alertes concrètes, et confie à un analyste la mission d’enquêter et de contenir toute menace avérée, 24 heures sur 24.
Un SOC géré n'est-il intéressant que pour les grandes entreprises ?
Non, bien au contraire. Ce sont souvent les organisations de taille moyenne qui en tirent le plus grand bénéfice : elles sont suffisamment importantes pour constituer une cible réelle et relever du champ d’application de la directive NIS2, mais disposent rarement du budget ou des effectifs nécessaires pour gérer un SOC interne fonctionnant 24/7.
Vous ne savez pas où se situe votre organisation au regard de la directive NIS2 ? » Consultez notre page GRC
Que se passe-t-il une fois qu’une menace réelle est détectée ?
En fonction de la gravité, nous intervenons immédiatement grâce à des mesures de confinement automatisées, telles que l’isolation d’un appareil compromis, tandis que les analystes mènent leur enquête en parallèle. Vous êtes immédiatement averti et tenu informé tout au long de la gestion des menaces, ce qui vous garantit une visibilité totale sur votre état de sécurité.
Où mes données sont-elles hébergées, et qu’est-ce que cela implique au regard du RGPD ?
Grâce à notre solution SIEM développée en Belgique, vos données restent au sein de l’UE. Avec Microsoft Sentinel, elles restent dans la région de votre propre tenant Microsoft.
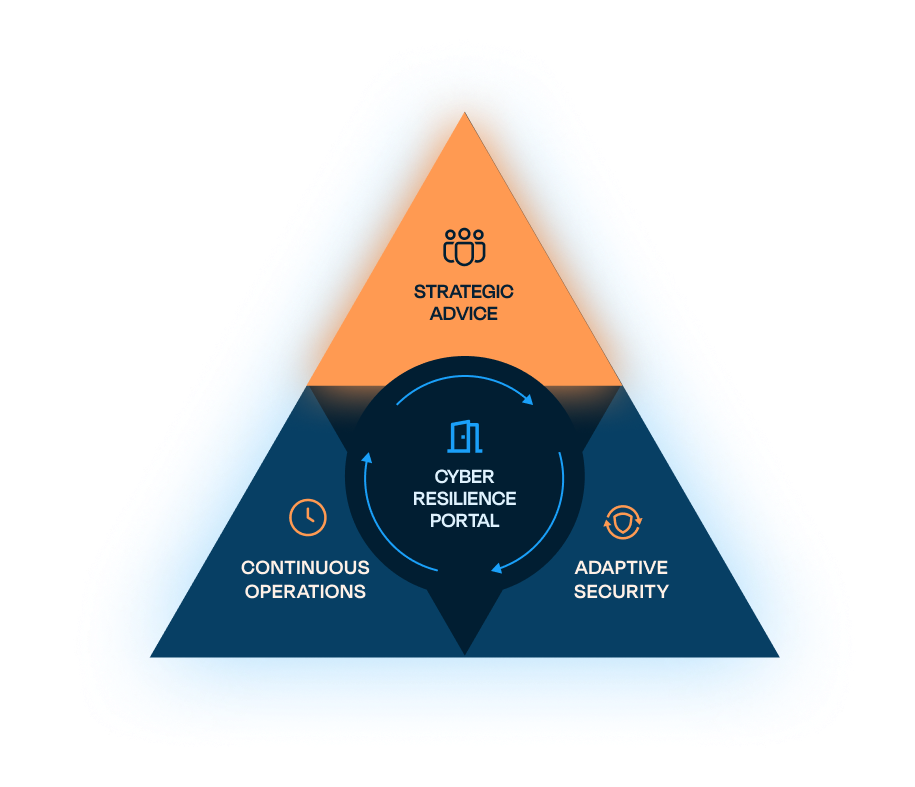
Le Triangle de la Cyber-Résilience
Le Centre des opérations de sécurité (SOC) fait partie de « Continuous Operations », le pilier d’Approach Cyber dédié à la vigilance et à la validation en continu, aux côtés de nos équipes chargées des campagne de phishing et sensibilisation, de la gestion des vulnérabilités et des expositions, de la criminalistique numérique et de la réponse aux incidents (DFIR), des services de pare-feu gérés et de la sécurité offensive. Le pôle « Opérations continues » valide, en temps réel, ce que le pôle « Conseil stratégique » a conçu et ce que le pôle « Sécurité adaptative » a mis en œuvre.