Vous avez investi dans des pare-feu, la protection des terminaux et la sécurité dans le cloud, mais vous n’avez jamais pu constater leur efficacité face à une tentative d’intrusion réelle. Les attaquants n’ont pas besoin de moyens sophistiqués : au cours de l’année écoulée, nos hackers éthiques ont mené 142 missions et recensé 952 failles, dont aucune n’était de type « zero-day ». Les failles qui permettent aux attaquants de s’introduire existent généralement déjà : elles sont connues, peuvent être corrigées et n’attendent qu’à être découvertes. Alors que les attaquants utilisent désormais l’IA pour étendre la portée de leurs techniques, et que des réglementations telles que la DORA imposent des tests axés sur les menaces au secteur financier, l’ignorance n’est plus une option.
Vos questions, nos réponses
Nous disposons déjà d’outils de sécurité. N’est-ce pas suffisant ?
Les outils vous indiquent ce qu’ils bloquent, mais pas ce qu’ils laissent passer. Un test d’intrusion montre comment un pirate pourrait exploiter successivement de petites failles présentes dans vos systèmes pour provoquer une véritable intrusion, et lesquelles il convient de corriger en priorité.
N’allons-nous pas simplement recevoir un long rapport truffé de jargon ?
Non. Chaque mission se termine par un rapport qui met en avant les points essentiels et explique comment y remédier. De plus, la plupart de nos tests sont effectués manuellement ; ce que vous recevez a donc été vérifié par une personne, et non simplement signalé par un logiciel.
Le « red teaming » est-il réservé aux banques soumises à la loi DORA ?
Non. DORA a rendu obligatoires les tests d’intrusion axés sur les menaces pour une partie du secteur financier, mais toute organisation souhaitant savoir si ses équipes seraient en mesure de détecter et de neutraliser un attaquant déterminé peut en tirer parti.
Vos systèmes de défense sont-ils capables de repousser une véritable attaque, ou ne servent-ils qu’à bloquer un scanner ?
80 % de tests manuels et 20 % de tests automatisés : grâce à des experts, et pas seulement à des outils, nous identifions les failles que les pirates pourraient exploiter.
Une méthodologie fondée sur les normes OWASP, OSSTMM, NIST et PTES.
Tests de pénétration de type « red team » et axés sur les menaces, conformes à TIBER-EU, le référentiel européen de simulation d’attaques réelles.
Cinq ans de résultats publiés : notre rapport annuel sur les tests d’intrusion, qui en est désormais à sa 5e édition, partage ce que nous observons sur le terrain.
Nous analysons votre réseau à la recherche de services exposés et de vulnérabilités courantes, puis nous vérifions manuellement les résultats, afin que vous puissiez commencer par corriger les problèmes les plus faciles à résoudre et identifier les systèmes qui méritent des tests plus approfondis. Pour une analyse continue, consultez Gestion des vulnérabilités et des expositions.
Nous simulons des attaques réelles sur vos systèmes à l’aide de techniques de piratage avancées, puis nous vous remettons un rapport clair proposant des mesures correctives classées par ordre de priorité, afin que vous sachiez exactement où vous en êtes et ce qu’il faut corriger.
Un test axé sur des objectifs et articulé autour d’une menace spécifique, telle qu’un employé accédant à des données auxquelles il ne devrait pas avoir accès ou une tentative d’ingénierie sociale, afin que vous puissiez évaluer la résistance de vos défenses face au scénario qui vous préoccupe le plus. Pour les programmes de formation des employés, consultez Phishing et Awareness.
Nous jouons le rôle d’un attaquant sophistiqué et tenace sur une longue période, en testant non seulement vos systèmes, mais aussi la capacité de vos équipes à détecter les menaces et à y répondre. Notre approche est conforme à la norme TIBER-EU, notamment en ce qui concerne les tests d’intrusion axés sur les menaces (TLPT) dans le cadre de la directive DORA.
Nos attaquants (équipe rouge) travaillent en étroite collaboration avec vos défenseurs (équipe bleue) ; ainsi, chaque attaque simulée contribue directement à améliorer vos capacités de détection et d’intervention, au lieu de se limiter à un simple rapport.
Quelle est la différence entre une évaluation de vulnérabilité et un test d'intrusion ?
Une évaluation de la vulnérabilité recherche les failles connues et vous indique ce qui est exposé. Un test d’intrusion va plus loin : un hacker éthique exploite activement ces failles, comme le ferait un véritable attaquant, afin de montrer ce qui pourrait réellement être atteint et l’ampleur des dégâts qui pourraient être causés.
Quelle est la différence entre un test d'intrusion, le « red teaming » et le « purple teaming » ?
Un test d’intrusion vise à identifier le plus grand nombre possible de failles dans un périmètre défini. Le « red teaming » simule l’action d’un véritable attaquant ciblé sur une période donnée, afin de vérifier si vos équipes sont capables de détecter la menace et d’y répondre. Le « purple teaming » réunit attaquants et défenseurs, ce qui permet d’améliorer les capacités de détection et de réaction au cours même de l’exercice.
La directive DORA exige-t-elle des tests d'intrusion axés sur les menaces ?
Oui, pour les entités financières désignées par leur autorité compétente : la directive DORA impose la réalisation de tests d’intrusion axés sur les menaces sur les systèmes de production en service, au moins tous les trois ans. Nous menons ces exercices en utilisant le référentiel TIBER-EU. Vous ne savez pas si la réglementation DORA s’applique à votre cas ?
À quelle fréquence devrions-nous tester nos défenses ?
Au moins une fois par an, ainsi qu’après toute modification importante apportée à vos systèmes ou applications, telle qu’une nouvelle version, une migration vers le cloud ou une fusion. La fréquence au-delà de cela dépend de votre profil de risque et des règles qui s’appliquent à vous. Certains secteurs fixent leurs propres exigences. Nous vous aidons à définir une fréquence de tests adaptée à votre environnement.
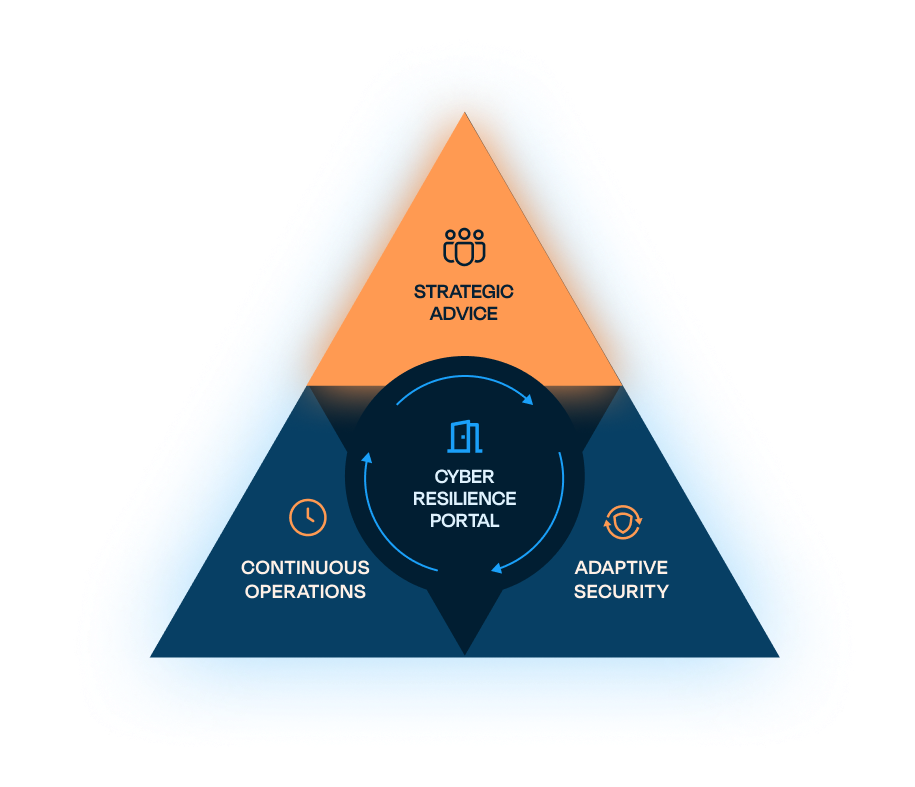
Le Triangle de la Cyber-Résilience
La sécurité offensive fait partie intégrante des « Opérations continues », pilier d’Approach Cyber dédié à la vigilance et à la validation permanentes, aux côtés de notre SOC, de la gestion des vulnérabilités et des expositions, de la réponse aux incidents de sécurité (DFIR), des services de pare-feu gérés et de nos équipes chargées de la sensibilisation et de la lutte contre le phishing. Les « Opérations continues » valident, en temps réel, ce que le service de « Conseil stratégique » a conçu et que la « Sécurité adaptative » a mis en œuvre, et les tests offensifs constituent le moyen le plus direct de prouver que ces mesures sont efficaces.