Les autorités de régulation renforcent les obligations en matière de cybersécurité dans le cadre de la directive NIS2, de la directive DORA, de la loi sur la cyber-résilience, de la loi sur l’IA et du RGPD, et tiennent de plus en plus votre équipe de direction personnellement responsable en cas de non-respect de ces obligations. Parallèlement, l’IA générative rend les attaques plus convaincantes, et les clients, investisseurs et partenaires attendent la preuve que vous prenez la sécurité et la conformité au sérieux avant de vous confier leurs données ou leur argent. Sans une prise en charge claire et continue des risques, de la conformité et de la préparation aux incidents, les failles continueront de passer inaperçues jusqu’à ce qu’un régulateur, un auditeur ou un pirate informatique les découvre.
Vos questions, nos réponses
Nous devons fournir des preuves de notre cybersécurité. Que leur fournir concrètement ?
Une certification reconnue ou un rapport de conformité issu d’un audit, tel que la norme ISO 27001, étayée par un système de gestion qui assure sa mise à jour année après année, et non un simple audit ponctuel.
Nous ne pouvons pas employer un CISO à temps plein, mais avons besoin d’un tel niveau de supervision.
Notre service « CISO as a Service » met à votre disposition un responsable de la sécurité des systèmes d’information expérimenté ainsi qu’une équipe d’appui, couvrant les domaines de la stratégie, des risques, de la conformité et de la gestion des incidents, sans que vous ayez à supporter les coûts liés à l’embauche d’un collaborateur à temps plein.
L’un de nos fournisseurs pourrait constituer notre maillon faible, sommes-nous responsables?
Nous évaluons et gérons en permanence les risques cyber au sein de votre chaîne d’approvisionnement, afin que vous puissiez démontrer que vous exercez un contrôle effectif.
Vous devez jongler avec une longue liste de réglementations et de normes, et ne savez pas exactement lesquelles s’appliquent réellement à votre situation ?
Nos consultants possèdent une expérience dans un large éventail de secteurs d’activité, ce qui nous permet de vous fournir des conseils pragmatiques et non pas génériques.
Couverture des normes NIS2, DORA, de la loi sur la cyber-résilience, de la loi sur l’IA, du règlement eIDAS et de la directive européenne relative à la dénonciation.
Expertise en matière de normes ISO 27001, ISO 22301, CyberFundamentals, ISA/IEC 62443, CMMC, TISAX, CIS Controls, NIST et SOC 2.
Des diagnostics en matière de cybersécurité et des évaluations de conformité aux lois, réglementations et normes qui vous sont applicables, vous offrant ainsi une vision claire et axée sur les risques de votre situation actuelle, ainsi qu’un plan d’action concret pour combler vos lacunes. Pour les investisseurs, nous proposons également des notations de sécurité et des missions de due diligence en matière de cybersécurité en amont d’une transaction.
Conseil en matière de CISO et « CISO as a service »
Un accompagnement stratégique continu et une mise en œuvre concrète, soit en soutien à votre CISO actuel, soit, si vous n’en disposez pas, sous la forme d’une fonction entièrement externalisée couvrant la stratégie, la gestion des risques, la conformité et la gestion des incidents.
Nous vous accompagnons et vous aidons à vous conformer aux lois, réglementations et normes applicables, en mettant en œuvre, en auditant et en améliorant vos systèmes de gestion jusqu’à l’obtention de la certification.
Conformément à la directive européenne relative à la protection des lanceurs d’alerte, nous mettons également à votre disposition un canal de signalement dédié, hébergé dans l’Union européenne, ainsi qu’un agent de liaison externalisé.
Une évaluation et une gestion continues des risques cyber au sein de votre chaîne d’approvisionnement, conformément à la directive NIS2, afin que vous puissiez identifier les maillons faibles avant qu’ils ne posent problème et démontrer cette vigilance à vos propres clients.
Des plans de continuité d’activité et de reprise après sinistre conformes aux normes ISO, testés dans le cadre d’exercices et d’audits réguliers, ainsi que des plans d’intervention en cas d’incident et de gestion de crise qui répondent à vos obligations de déclaration au titre de la directive NIS 2 et du RGPD, le tout soutenu par des formations et des exercices en live.
Quelles sont les amendes prévues en cas de non-respect de la directive NIS2 ?
Les entités essentielles s’exposent à des amendes pouvant aller jusqu’à 10 millions d’euros ou 2 % de leur chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu ; les entités importantes s’exposent à des amendes pouvant aller jusqu’à 7 millions d’euros ou 1,4 % (source). Plusieurs États membres ont également instauré une responsabilité personnelle des dirigeants.
Mes clients ou partenaires me demandent de leur fournir la preuve de notre niveau de cybersécurité. Que dois-je leur fournir concrètement ?
Une certification reconnue, telle que la norme ISO 27001 ou un référentiel équivalent, soutenue par un système de gestion qui en assure la validité année après année. Nous vous aidons à choisir la norme la mieux adaptée à votre secteur et vous accompagnons tout au long du processus de mise en œuvre, d’audit interne et de certification.
Nous ne pouvons pas justifier l'embauche d'un CISO à temps plein : la solution « CISO as a service » est-elle réellement suffisante ?
Pour la plupart des PME, oui. Vous bénéficiez des services d’un RSSI expérimenté et d’une équipe d’appui, couvrant la stratégie, la gestion des risques, la conformité et la gestion des incidents, pour un coût bien inférieur à celui d’une embauche à temps plein. La prestation s’adapte à mesure que votre organisation évolue et que ses obligations se multiplient.
Qu'est-ce qu'un plan d'intervention en cas de cyberincident, et en ai-je toujours besoin si nous travaillons déjà avec un SOC ?
Un plan d’intervention en cas de cyberincident définit les rôles et responsabilités de chacun au cours des premières heures et des premiers jours suivant un incident, en tenant compte des délais de notification prévus par la directive NIS2 et le RGPD. Un SOC assure la surveillance et la détection ; il ne remplace pas ce plan. Nous vous aidons à en concevoir et à en tester un, par le biais d’exercices sur table, en collaboration avec notre SOC et DFIR , afin que vous soyez toujours prêt le moment venu.
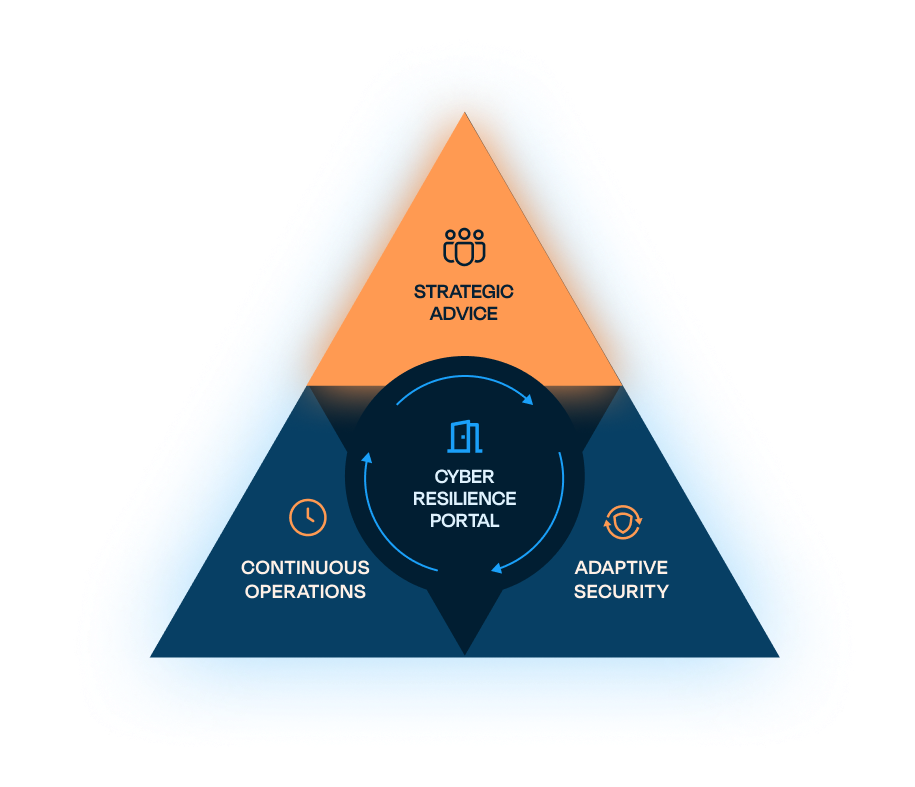
Le Triangle de la Cyber-Résilience
La gouvernance, les risques et la conformité (GRC) font partie du pôle « Conseil stratégique » d’Approach Cyber, qui définit l’orientation de votre stratégie de cyber-résilience, en collaboration avec notre équipe chargée de l’architecture de sécurité. Le pôle « Conseil stratégique » définit ce que le pôle « Sécurité adaptative » met ensuite en œuvre, et ce que le pôle « Opérations continues » valide au quotidien.