Vroeg of laat krijgen de meeste organisaties te maken met een ernstig cyberincident, en wat er in het eerste uur gebeurt, is vaak bepalend voor de uitkomst. Zonder een duidelijk escalatieplan of een extern team dat paraat staat, vergroot elke minuut vertraging de financiële schade, vertraagt het herstel en neemt uw risico op overtreding van de GDPR, DORA en NIS2 toe. Monitoring laat alleen zien dat er iets is gebeurd; het reageert er niet actief op, en juist in die kloof ontstaat de echte schade.
Uw vragen, onze antwoorden
We zijn het slachtoffer geworden van ransomware. Wie moet ik nu bellen?
Klanten met een vast contract kunnen binnen 30 minuten een medewerker bereiken via onze 24/7-hotline, en we openen binnen een uur een incidentmelding.
Moet ik het losgeld betalen, of met de aanvallers onderhandelen?
In overeenstemming met de richtlijnen van FIRST.org onderhandelen wij zelf niet met aanvallers. Wij helpen u bij het in kaart brengen van uw mogelijkheden en schakelen, indien nodig, een betrouwbare gespecialiseerde partner in die de onderhandelingen binnen het wettelijke kader kan voeren, inclusief het controleren op sancties.
We hebben toch al een monitoringsysteem, is dat niet genoeg?
Monitoring waarschuwt u bij een incident; het houdt zich niet bezig met het indammen of onderzoeken ervan. Onze DFIR-experts doen beide. Op grond van NIS2 bent u verplicht om binnen 24 uur een vroegtijdige waarschuwing te versturen, en wij helpen u bij het opstellen van dat eerste rapport, evenals bij uw meldingen in het kader van de AVG en DORA.
U beschikt over een cyberverzekering en monitoring. Maar wat gebeurt er als zich een incident voordoet?
Een van de slechts 10 door FIRST geaccrediteerde CSIRT’s in België: door vakgenoten gecontroleerd, met wereldwijde uitwisseling van informatie over cyberdreigingen.
Voor klanten met een vast contract: een 24/7-hotline met gedocumenteerde SLA’s, inclusief een menselijke reactie binnen 30 minuten, een incidentmanagementvergadering binnen een uur en ondersteuning ter plaatse in België binnen 4 uur.
Technisch onderzoek en expertise op het gebied van het beheer van inbreuken op de AVG, DORA en NIS2 door één team, niet samengesteld uit twee afzonderlijke aanbieders.
Heeft u al een intern SOC? Wij fungeren dan als uw Tier 3-escalatie- en forensische piekcapaciteit, zodat u dit niet zelf hoeft te doen.
Beoordelingen van de paraatheid, handleidingen voor incidentafhandeling en duidelijke escalatiecontacten, ondersteund door maandelijkse evaluaties met een toegewijde projectmanager, zodat u volledig voorbereid bent wanneer zich een incident voordoet.
Reactietijd van 30 minuten. Overleg over incidentbeheer binnen een uur. Ondersteuning ter plaatse in België binnen 4 uur indien nodig, allemaal ondersteund door duidelijke SLA’s.
Is er geen overeenkomst voor incidentafhandeling? Dan kunnen we toch reageren op een lopend incident op basis van tijd en materiaal, waarbij het aantal uren vooraf wordt overeengekomen en gedurende het hele onderzoek wordt bijgehouden.
Grondig forensisch onderzoek, analyse van malware en reconstructie van het verloop van aanvallen, inclusief ondersteuning bij juridische, verzekerings- of gerechtelijke procedures.
Beoordeling van de inbreuk, risicobeoordeling en ondersteuning bij het opstellen van uw melding aan de gegevensbeschermingsautoriteit, in overleg met uw functionaris voor gegevensbescherming (DPO) en juridische adviseurs.
Met een vast contract voor incidentrespons neemt een medewerker uw telefoontje binnen 30 minuten aan en houden we binnen ongeveer een uur een vergadering op afstand over het incidentbeheer. Vanaf dat moment werken we parallel aan het indammen van het incident, het onderzoek en uw meldingsplichten bij de toezichthouders. Indien de situatie dit vereist, volgt binnen 4 uur ondersteuning ter plaatse in België.
Moet ik een vast contract hebben voordat u mij kunt helpen?
Nee. We kunnen op ad-hocbasis reageren op een lopend incident, ook zonder vast contract. Met een vast contract beschikt u over een gedocumenteerde SLA, handleidingen voor noodsituaties en een vooraf overeengekomen lijst met contactpersonen vóór een crisis, in plaats van tijdens een crisis, wanneer elke seconde telt.
Regelen jullie de melding van een GDPR-inbreuk voor ons?
Wij begeleiden u bij het hele proces: het vaststellen van de aard van het datalek, het beoordelen van het risico en het voorbereiden van de informatie die u binnen de wettelijke termijn aan de gegevensbeschermingsautoriteit moet melden. De uiteindelijke beslissing over de melding en de aansprakelijkheid blijven bij u liggen. Weet u niet zeker hoe uw organisatie ervoor staat met betrekking tot de GDPR of NIS2? Bekijk dan onze GRC-pagina.
Wat als we nog geen logboekregistratie of monitoring hebben?
We kunnen nog steeds helpen, maar de diepgang van het forensisch onderzoek hangt volledig af van de zichtbaarheid: zonder basislogbestanden van eindpunten en het netwerk kunnen we meestal wel vaststellen dat er een actief incident heeft plaatsgevonden, maar het opsporen van de volledige oorzaak en de omvang van de schade wordt dan ernstig beperkt. Ons SOC of een gereedheidsbeoordeling kan echter helpen om die leemte op te vullen.
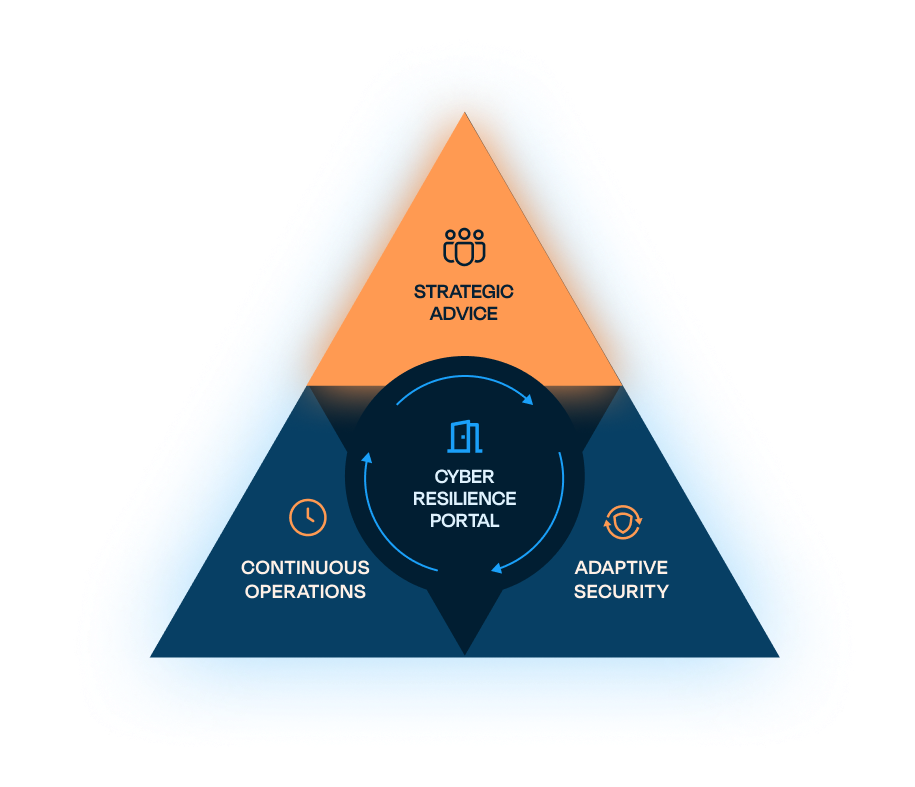
De Triangle of Cyber Resilience
Digital Forensics & Incident Response (DFIR) maakt deel uit van Continuous Operations, de pijler van Approach Cyber voor voortdurende waakzaamheid en validatie, naast onze SOC, Phishing & Waakzaamheid, Vulnerability & Exposure Management, Managed Firewall Services en Offensive Security-teams. Continuous Operations valideert in realtime wat Strategic Advice heeft ontworpen en Adaptive Security heeft geïmplementeerd.