Uw beveiligingstools genereren meer waarschuwingen dan een intern team realistisch gezien kan beoordelen, en zodra er een inbraak plaatsvindt, kan deze zich binnen enkele minuten snel ontwikkelen van een eerste toegang tot een volledige compromittering. Het opzetten en bemannen van een intern Security Operations Center dat 24/7 actief is, ligt buiten het bereik van de meeste middelgrote organisaties, maar NIS2, DORA en de GDPR verwachten steeds vaker dat u aantoont dat er iemand meekijkt. Zonder continue monitoring gaan kritieke waarschuwingen verloren in de ruis.
Uw vragen, onze antwoorden
Is 24/7-monitoring niet alleen weggelegd voor grote ondernemingen?
Dat is nu verleden tijd. Een Managed SOC biedt middelgrote organisaties 24/7 deskundige monitoring tegen een voorspelbare prijs per endpoint. U hoeft niemand aan te nemen.
Hoe weet ik zeker dat een echte dreiging niet verloren gaat tussen al die ruis?
Het geautomatiseerde correlatiesysteem filtert eerst de ruis weg; een menselijke analist controleert elke echte waarschuwing voordat deze bij u terechtkomt, en terugkerende valse positieven kunnen op uw verzoek volledig worden onderdrukt.
Betekent het uitbesteden van monitoring dat we de controle over onze naleving van NIS2 of DORA verliezen?
Nee, u blijft de verantwoordelijke partij. Ons SOC werkt volgens een gedocumenteerd bestuurskader, met regelmatige rapportages die zijn bedoeld ter ondersteuning van uw NIS2-, DORA- en ISO 27001-documentatie.
Heb je een SIEM in gebruik, maar heb je geen tijd om de meldingen in de gaten te houden of word je overspoeld door meldingen van onderling niet-gekoppelde tools?
Een in België ontwikkeld en door de EU gehost SOC-platform en SIEM, ontworpen met het oog op gegevenssoevereiniteit.
Afhankelijk van uw omgeving voeren we uw detectie uit op ons eigen, in-house ontwikkelde SIEM of op Microsoft Sentinel. In beide gevallen verzorgt ons SOC de detectie en respons.
24/7 door mensen geleide threat hunting, ondersteund door AI-gebaseerde tools, maar niet daardoor vervangen.
Betrouwbare partner van het Centrum voor Cyberveiligheid België (CCB), met actieve banden met de KU Leuven, de VUB en de UCL.
Breng de verbanden in kaart over uw gehele aanvalsoppervlak. Wij bieden continue, gecorreleerde monitoring van eindpunten, het netwerk, identiteiten, de cloud en DNS om systeemoverschrijdende bedreigingen in de kiem te smoren.
Analisten van niveau 1 tot en met niveau 3 en threat hunters valideren elke daadwerkelijke waarschuwing en beperken bevestigde bedreigingen, waarbij ze geautomatiseerde inperking combineren met menselijk inzicht in plaats van uitsluitend op één van beide te vertrouwen.
Regelmatige rapportages, opgesteld voor zowel uw IT-team als uw raad van bestuur, bedoeld ter ondersteuning van uw naleving van NIS2, Cyfun, DORA, ISO 27001 en de GDPR.
Het houdt voortdurend toezicht op uw eindpunten, netwerk, identiteitsgegevens, cloud- en DNS-verkeer, zet die telemetrie om in concrete waarschuwingen en laat een analist 24 uur per dag alles onderzoeken en indammen wat als een echte bedreiging wordt bevestigd.
Is een Managed SOC alleen de moeite waard voor grote ondernemingen?
Nee, integendeel. Middelgrote organisaties halen er vaak het meeste voordeel uit: ze zijn groot genoeg om een echt doelwit te zijn en onder NIS2 te vallen, maar beschikken zelden over het budget of het personeelsbestand om een intern SOC 24/7 te runnen.
Weet u niet zeker hoe uw organisatie ervoor staat ten opzichte van NIS2? » Bekijk onze GRC-pagina
Wat gebeurt er als er een echte dreiging wordt gedetecteerd?
Afhankelijk van de ernst van de situatie ondernemen we onmiddellijk actie door middel van geautomatiseerde inperkingsmaatregelen, zoals het isoleren van een aangetast apparaat, terwijl analisten tegelijkertijd onderzoek doen. U wordt onmiddellijk op de hoogte gebracht en blijft op de hoogte van de afhandeling van bedreigingen, waardoor u volledig inzicht hebt in uw beveiligingsstatus.
Waar worden mijn gegevens gehost, en wat betekent dat voor de AVG?
Met ons in België ontwikkelde SIEM-systeem blijven uw gegevens binnen de EU. Met Microsoft Sentinel blijven ze binnen de regio van uw eigen Microsoft-tenant.
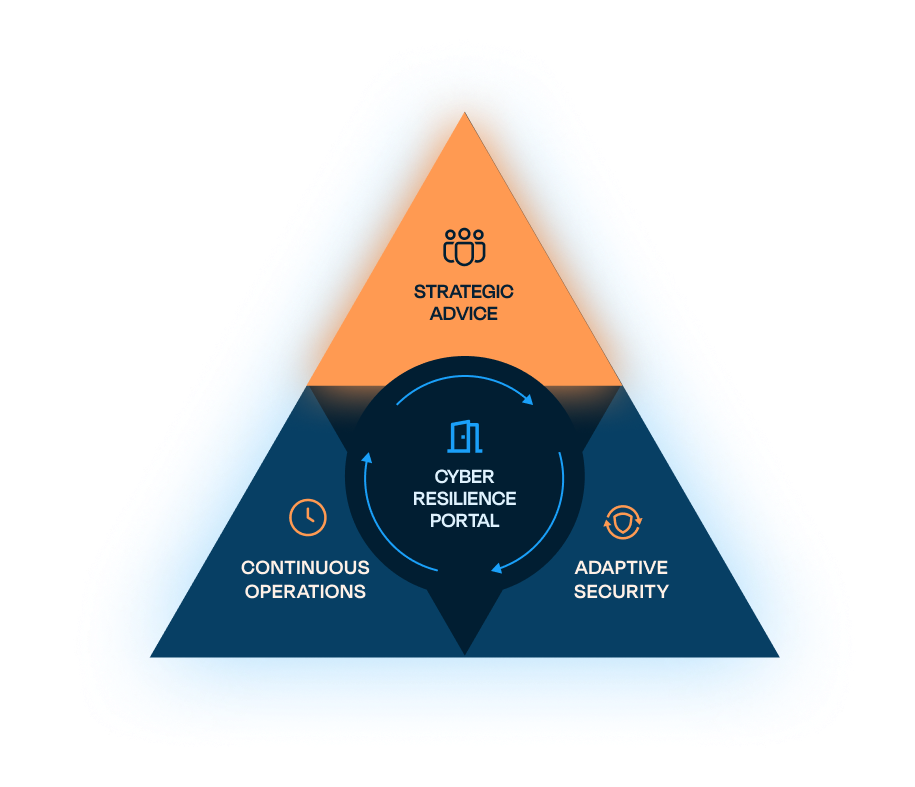
De Triangle of Cyber Resilience
Het Security Operations Center (SOC) maakt deel uit van Continuous Operations, de pijler van Approach Cyber voor voortdurende waakzaamheid en validatie, naast onze teams voor phishing en waakzaamheid, kwetsbaarheids- en blootstellingsbeheer, digitaal forensisch onderzoek en incidentrespons (DFIR), beheerde firewalldiensten en offensieve beveiliging. Continuous Operations valideert in realtime wat Strategic Advice heeft ontworpen en Adaptive Security heeft geïmplementeerd.