Je hebt geïnvesteerd in firewalls, endpointbeveiliging en cloudbeveiliging, maar je hebt nog nooit gezien hoe goed ze standhouden tegen iemand die daadwerkelijk probeert binnen te dringen. Aanvallers hebben geen geavanceerde middelen nodig: het afgelopen jaar hebben onze ethische hackers 142 opdrachten uitgevoerd en 952 bevindingen geregistreerd, en geen enkele daarvan was een zero-day. De zwakke plekken waardoor aanvallers binnenkomen, zijn meestal al aanwezig, bekend en te verhelpen – ze wachten erop om ontdekt te worden. Nu aanvallers AI gebruiken om hun technieken op te schalen en regelgeving zoals DORA dreigingsgestuurde tests voor de financiële sector voorschrijft, is onwetendheid geen optie meer.
Uw vragen, onze antwoorden
We beschikken al over beveiligingsmaatregelen. Is dat niet genoeg?
Beveiligingsprogramma’s laten zien wat ze blokkeren, niet wat ze over het hoofd zien. Een penetration tests laat zien hoe een aanvaller kleine kwetsbaarheden in uw systemen zou kunnen combineren tot een daadwerkelijke inbreuk, en welke u het eerst moet verhelpen.
Krijgen we dan niet gewoon een lang rapport vol vakjargon?
Nee. Elk project wordt afgesloten met een rapport waarin de belangrijkste punten worden benadrukt en wordt uitgelegd hoe deze kunnen worden opgelost. Bovendien wordt het grootste deel van onze tests handmatig uitgevoerd, dus wat u ontvangt, is door een persoon gecontroleerd en niet alleen door software gesignaleerd.
Is red teaming uitsluitend bedoeld voor banken die onder de DORA vallen?
Nee. DORA heeft dreigingsgestuurde penetration tests verplicht gesteld voor een deel van de financiële sector, maar elke organisatie die wil weten of haar teams een vastberaden aanvaller zouden opmerken en tegenhouden, kan hiervan profiteren.
Weet je niet zeker of je beveiliging een echte aanval zou tegenhouden, of alleen een scanner?
80% handmatig testen en 20% geautomatiseerd: dankzij bekwame mensen, niet alleen tools, ontdekken we wat aanvallers zouden ontdekken.
Methodologie gebaseerd op OWASP, OSSTMM, NIST en PTES.
Red teaming en op bedreigingen gerichte penetration tests in overeenstemming met TIBER-EU, het Europese raamwerk voor het simuleren van realistische aanvallen.
Vijf jaar aan gepubliceerde bevindingen: ons Pentest Annual Report, inmiddels de 5e editie, deelt wat we in de praktijk waarnemen.
We scannen uw netwerk op blootgestelde diensten en veelvoorkomende kwetsbaarheden, waarna we de resultaten handmatig controleren, zodat u eerst de snel te verhelpen problemen kunt aanpakken en weet welke systemen grondiger moeten worden getest. Voor continue scans, zie Beheer van kwetsbaarheden en blootstelling.
We simuleren realistische aanvallen op uw systemen met behulp van geavanceerde hacktechnieken en leveren een duidelijk rapport met een prioriteitenlijst voor de te nemen maatregelen, zodat u precies weet hoe de situatie ervoor staat en wat er moet worden aangepakt.
Een doelgerichte test die is opgezet rond een specifieke dreiging, zoals een medewerker die toegang krijgt tot gegevens waartoe hij geen toegang zou mogen hebben of een poging tot social engineering, zodat u kunt zien hoe uw beveiliging standhoudt tegen het scenario waar u zich het meest zorgen over maakt. Voor opleidingsprogramma’s voor medewerkers, zie Phishing & Waakzaamheid.
Wij treden gedurende een langere periode op als een geavanceerde, volhardende aanvaller en testen niet alleen uw systemen, maar ook of uw teams de aanval opmerken en erop reageren. Dit gebeurt in overeenstemming met TIBER-EU, inclusief voor dreigingsgestuurde penetration tests (TLPT) in het kader van DORA.
Onze aanvallers (het rode team) werken nauw samen met uw verdedigers (het blauwe team), zodat elke gesimuleerde aanval direct bijdraagt aan het verbeteren van uw detectie- en reactievermogen, in plaats van alleen maar in een rapport te eindigen.
Wat is het verschil tussen een vulnerability assessment en een penetration test?
Bij een vulnerability assessment wordt gescand op bekende zwakke plekken en wordt aangegeven wat er kwetsbaar is. Een penetration test gaat een stap verder: een ethische hacker maakt actief misbruik van die zwakke plekken, net zoals een echte aanvaller dat zou doen, om aan te tonen wat er daadwerkelijk bereikbaar is en hoeveel schade er kan worden aangericht.
Wat is het verschil tussen een pentest, red teaming en purple teaming?
Bij een pentest wordt binnen een afgebakende scope naar zoveel mogelijk zwakke plekken gezocht. Bij ‘red teaming’ wordt gedurende een bepaalde periode een echte, gerichte aanvaller gesimuleerd om te testen of uw teams de aanval opmerken en erop reageren. Bij ‘purple teaming’ werken aanvallers en verdedigers samen, zodat de detectie en reactie tijdens de oefening zelf worden verbeterd.
Vereist DORA threat-led penetration testing?
Ja, voor financiële instellingen die door hun bevoegde autoriteit zijn aangewezen: DORA schrijft voor dat er ten minste om de drie jaar op bedreigingen gebaseerde penetration tests moeten worden uitgevoerd op live productiesystemen. Wij voeren deze tests uit volgens het TIBER-EU-raamwerk.Weet u niet zeker of DORA op u van toepassing is?
Hoe vaak moeten we onze beveiliging testen?
Ten minste één keer per jaar, en na elke ingrijpende wijziging in uw systemen of applicaties, zoals een nieuwe release, een migratie naar de cloud of een fusie. Hoe vaak u daarna nog moet testen, hangt af van uw risicoprofiel en de regels die op u van toepassing zijn. Sommige sectoren stellen hun eigen eisen vast. Wij helpen u bij het vaststellen van een testritme dat bij uw omgeving past.
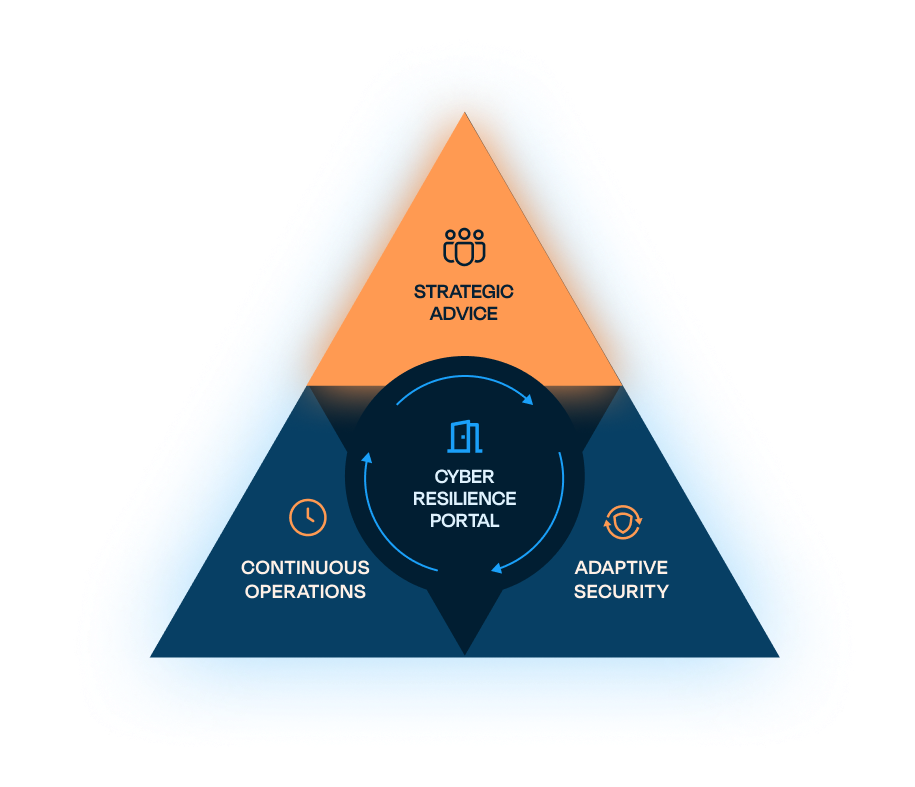
De Triangle of Cyber Resilience
Offensive Security maakt deel uit van Continuous Operations, de pijler van Approach Cyber voor voortdurende waakzaamheid en validatie, naast onze SOC, Vulnerability & Exposure Management, DFIR, Managed Firewall Services en Phishing & Waakzaamheid-teams. Continuous Operations valideert in realtime wat Strategic Advice heeft ontworpen en Adaptive Security heeft geïmplementeerd, en offensieve tests zijn de meest directe manier om aan te tonen dat dit klopt.