Regelgevers verscherpen de cyberverplichtingen in het kader van NIS2, DORA, de Cyber Resilience Act, de AI Act en de GDPR, en stellen uw managementteam in toenemende mate persoonlijk aansprakelijk wanneer hieraan niet wordt voldaan. Ondertussen zorgt generatieve AI ervoor dat aanvallen steeds overtuigender worden, en klanten, investeerders en partners verwachten bewijs dat u beveiliging en naleving serieus neemt voordat zij u hun gegevens of geld toevertrouwen. Zonder duidelijke, continue verantwoordelijkheid voor risico’s, naleving en paraatheid bij incidenten zullen de hiaten onopgemerkt blijven totdat een regelgever, een auditor of een aanvaller ze ontdekt.
Uw vragen, onze antwoorden
Er wordt ons gevraagd om bewijs van onze cyberbeveiliging. Wat moeten we hen dan eigenlijk geven?
Een erkend certificaat of een gecontroleerd nalevingsrapport, zoals ISO 27001, ondersteund door een managementsysteem dat ervoor zorgt dat het jaar na jaar actueel blijft, en niet door een eenmalige audit.
We kunnen ons geen fulltime CISO veroorloven, maar we hebben wel dat niveau van toezicht nodig.
Met onze CISO as a Service beschikt u over een ervaren CISO en een ondersteunend team dat zich bezighoudt met strategie, risico’s, compliance en incidentrespons, zonder dat u de kosten van een fulltime medewerker hoeft te dragen.
Een van onze leveranciers zou wel eens onze zwakste schakel kunnen zijn, en volgens NIS2 zijn wij daar ook verantwoordelijk voor.
Wij beoordelen en beheren voortdurend de cyberrisico’s in uw toeleveringsketen, zodat u kunt aantonen dat u toezicht houdt in plaats van er alleen maar vanuit te gaan.
Heeft u al moeite om het hoofd boven water te houden met een steeds langer wordende lijst van voorschriften en normen, en weet u niet zeker welke daarvan daadwerkelijk op u van toepassing zijn?
Consultants met ervaring in een breed scala aan sectoren, waardoor ons advies pragmatisch is en niet algemeen.
Dekking van NIS2, DORA, de Cyber Resilience Act, de AI Act, eIDAS en de EU Whistleblowing Directive.
Expertise op het gebied van ISO 27001, ISO 22301, CyberFundamentals, ISA/IEC 62443, CMMC, TISAX, CIS Controls, NIST en SOC 2.
Diagnostiek op het gebied van cyberbeveiliging en nalevingsbeoordelingen aan de hand van de wetten, voorschriften en normen die op u van toepassing zijn, waardoor u een duidelijk, op risico’s gebaseerd beeld krijgt van uw huidige situatie en een concreet plan ontvangt om de tekortkomingen aan te pakken. Voor investeerders bieden we bovendien beveiligingsbeoordelingen en cyber-due diligence aan in de aanloop naar een transactie.
Doorlopende strategische begeleiding en praktische uitvoering, hetzij ter ondersteuning van uw huidige CISO, hetzij – mocht u er geen hebben – in de vorm van een volledig uitbestede CISO-functie die zich bezighoudt met strategie, risicobeheer, naleving en incidentrespons.
Wij begeleiden en ondersteunen u bij het naleven van de geldende wetten, voorschriften en normen door uw managementsystemen te implementeren, te te controleren en te verbeteren, tot en met de certificering.
Voor de EU Whistleblowing Directive bieden wij bovendien een speciaal, in de EU gehost meldingskanaal en een uitbestede contactpersoon.
Voortdurende beoordeling en beheer van cyberrisico’s in uw toeleveringsketen, in overeenstemming met NIS2, zodat u zwakke schakels kunt opsporen voordat ze tot problemen leiden en u dat toezicht aan uw eigen klanten kunt aantonen.
Aan de ISO-normen aangepaste plannen voor bedrijfscontinuïteit en noodherstel, die via regelmatige oefeningen en audits worden getest, plus plannen voor incidentrespons en crisisbeheer die voldoen aan uw rapportageverplichtingen in het kader van NIS2 en de AVG, allemaal ondersteund door trainingen en simulatieoefeningen.
Welke boetes staan er op het niet naleven van NIS2?
Essentiële entiteiten kunnen boetes krijgen van maximaal 10 miljoen euro of 2% van hun wereldwijde jaaromzet, afhankelijk van welk bedrag het hoogst is; belangrijke entiteiten kunnen boetes krijgen van maximaal 7 miljoen euro of 1,4% (bron). Verschillende lidstaten hebben bovendien persoonlijke aansprakelijkheid voor het management ingevoerd.
Mijn klanten of partners vragen om bewijs van onze cyberbeveiligingsstatus – Wat moet ik ze eigenlijk geven?
Een erkende certificering, zoals ISO 27001 of een gelijkwaardig raamwerk, ondersteund door het managementsysteem dat ervoor zorgt dat deze certificering jaar na jaar geldig blijft. Wij helpen u bij het kiezen van de juiste norm voor uw sector en begeleiden u bij de implementatie, de interne audit en de certificering.
We kunnen het aannemen van een fulltime CISO niet rechtvaardigen – Is CISO as a Service eigenlijk wel voldoende?
Voor de meeste kleine en middelgrote ondernemingen geldt dat inderdaad. U krijgt de beschikking over een ervaren CISO en een ondersteunend team dat zich bezighoudt met strategie, risico’s, naleving en incidentafhandeling, tegen een fractie van de kosten van een fulltime medewerker. De samenwerking kan worden aangepast naarmate uw organisatie zich ontwikkelt en haar verplichtingen toenemen.
Wat is een responsplan voor cyberincidenten, en heb ik dat nog steeds nodig als we al met een SOC werken?
In een incident response plan wordt vastgelegd wie wat doet in de eerste uren en dagen na een incident, rekening houdend met de meldingstermijnen van NIS2 en de GDPR. Een SOC houdt toezicht en detecteert; het is geen vervanging voor dat plan. Wij helpen u bij het opstellen en testen ervan, door middel van simulatieoefeningen, samen met onze SOC en DFIR teams, zodat u altijd klaar bent wanneer dat nodig is.
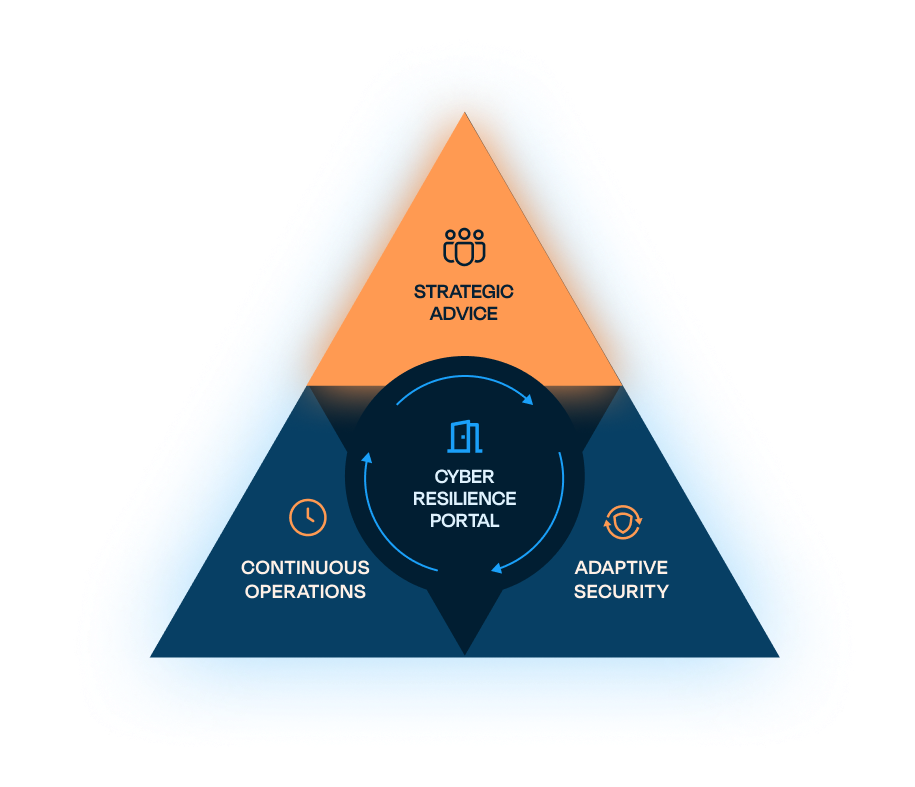
De Triangle of Cyber Resilience
Governance, Risk & Compliance (GRC) maakt deel uit van Strategic Advice, de pijler van Approach Cyber die samen met ons Security Architecture-team de koers bepaalt voor uw cyberweerbaarheidsstrategie. Strategic Advice bepaalt wat Adaptive Security vervolgens in de praktijk brengt, en Continuous Operations controleert dit dagelijks.