Phishing en social engineering richten zich steeds vaker op uw personeel, niet op uw firewall, en één onvoorzichtige klik kan leiden tot een datalek, een frauduleuze betaling of een grootschalige inbreuk, zoals CEO-fraude. Safeonweb, het nationale meldpunt van België, ontving in 2025 bijna 10 miljoen meldingen van verdachte berichten (bron), en NIS2, DORA en de GDPR verwachten nu dat u aantoont dat uw medewerkers goed zijn opgeleid om deze bedreigingen te herkennen. Technologie alleen kan die kloof niet dichten.
Uw vragen, onze antwoorden
Zouden mijn medewerkers een phishing-e-mail daadwerkelijk herkennen?
De meeste mensen kunnen dat niet, althans nog niet. Door regelmatig simulaties en trainingen te houden, verbeteren de klik- en meldingspercentages in de loop van de tijd aantoonbaar.
Voldoen we aan onze verplichtingen inzake waakzaamheid op het gebied van NIS2 of DORA?
Niet met één enkele trainingssessie. Onze begeleide programma’s combineren doorlopende simulaties met voortdurende training, en zijn zo opgezet dat ze beide ondersteunen.
Hoe zit het met ons hoger management en de raad van bestuur?
Ze worden vaak rechtstreeks als doelwit gekozen. Wij voeren gerichte spear-phishing-simulaties uit en bieden gespecialiseerde trainingen op maat voor leidinggevenden, zodat uw leidinggevenden en bestuursleden net zo goed voorbereid zijn als uw medewerkers in de frontlinie.
Vertrouwt u op incidentele phishingtests of algemene e-learningcursussen?
Campagnes die zijn ontworpen door actieve cyberbeveiligingsprofessionals op basis van actuele Europese dreigingsinformatie, in plaats van generieke sjablonen.
Aangeboden vanuit België en Zwitserland, waarbij uw phishing-simulatie- en trainingsgegevens in de EU worden gehost.
Partner van KnowBe4 en Phished.io, en Microsoft Security Partner.
Een door het platform beheerde basisoplossing met automatische phishing-simulaties, trainingen en rapportages, die weinig inspanning van uw team vereist.
Alles uit het pakket ‘Controlled Awareness’, plus uitgebreidere aanpassingsmogelijkheden: op maat gemaakte phishing-scenario’s, spear-phishing-simulaties voor het senior management en de raad van bestuur, en managementrapportages die zijn afgestemd op uw behoeften en organisatie.
Hoe meet je of awareness trainingen effect hebben?
We volgen hoe uw organisatie zich in de loop van de tijd ontwikkelt, vergelijken de klik- en rapportagepercentages tussen verschillende simulaties en zetten de resultaten om in rapportages die geschikt zijn voor het management en de raad van bestuur.
Is een phishingsimulatie voldoende om te voldoen aan mijn NIS2- of DORA-awareness vereisten?
Nee. Zowel NIS2 als DORA vereisen doorlopende awareness campagnes, geen eenmalige trainingssessie. Onze beheerde programma’s combineren regelmatige simulaties met doorlopende training en zijn zo opgezet dat ze aan beide verplichtingen voldoen. Weet u niet precies hoe uw organisatie ervoor staat wat betreft NIS2 of DORA?
Kan het senior management en de raad van bestuur hierin worden betrokken?
Ja. We voeren gerichte spear-phishing-simulaties uit voor het hoger management en de raad van bestuur, naast trainingen voor het eerstelijnspersoneel.
Waar worden de gegevens van mijn phishingsimulatie en -training opgeslagen?
Binnen de EU. Onze KnowBe4-omgeving draait in datacenters in de EU (Frankfurt of Dublin), die voor elke klant contractueel zijn ingesteld op de EU-regio; onze Phished.io-omgeving wordt beheerd door een Belgisch bedrijf.
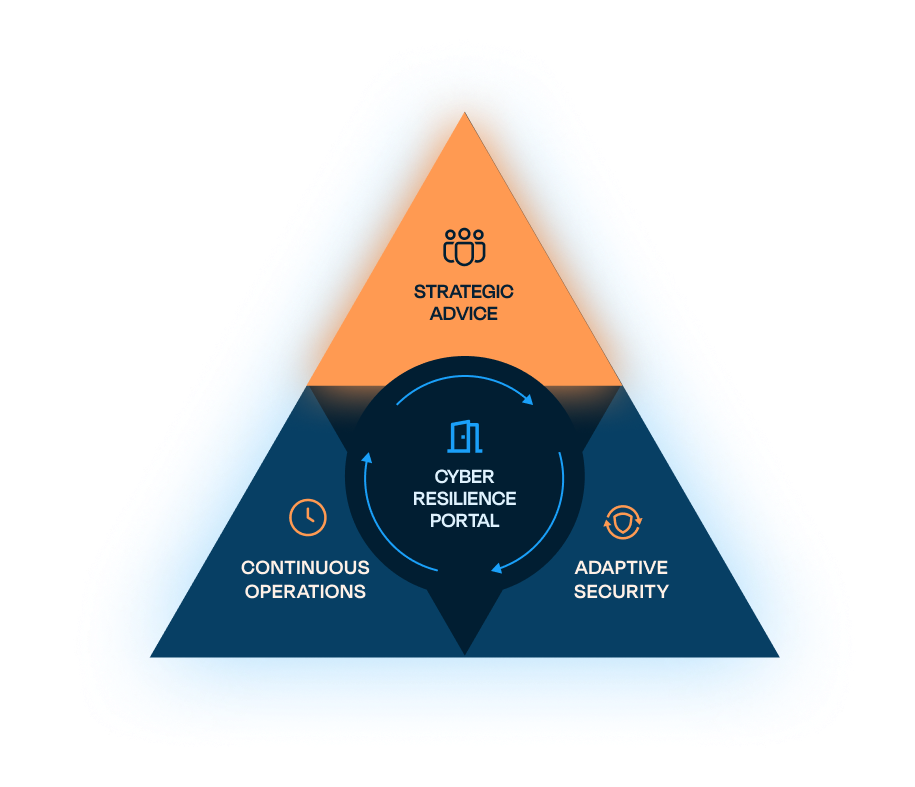
De Triangle of Cyber Resilience
Phishing & Waakzaamheid maakt deel uit van Continuous Operations, waardoor uw medewerkers paraat blijven en uw beveiliging regelmatig wordt getest.